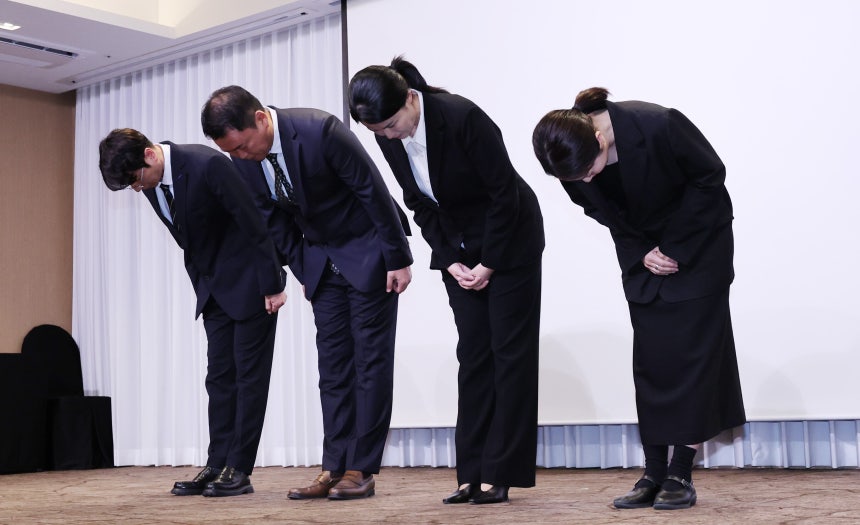
 최주희 티빙 대표이사(오른쪽 두번째)와 주요 경영진이 3일 오후 서울 중구 코리아나호텔에서 사이버 침해 사고에 대해 공식 사과를 하고 있다. 왼쪽부터 조성대 네트워크기술본부장, 고민석 인사담당 부사장, 최주희 대표이사, 장현경 사업관리본부장. /뉴스1
CJ그룹의 온라인 동영상 서비스(OTT) 티빙이 해킹을 당해 현재 이용자는 물론 휴면·탈퇴 회원 등 총 3954만개 계정의 개인 정보가 유출된 것으로 밝혀졌다. 이름·생년월일·휴대전화번호와 함께, 주민등록번호에 기반한 개인 식별 정보인 ‘연계 정보(CI)’까지 털렸다. 전문가들은 “피해자를 특정할 수 있는 정보가 한 묶음으로 빠져나간 셈”이라며 “맞춤형 보이스피싱, 명의 도용에 활용될 수 있다”고 우려하고 있다.
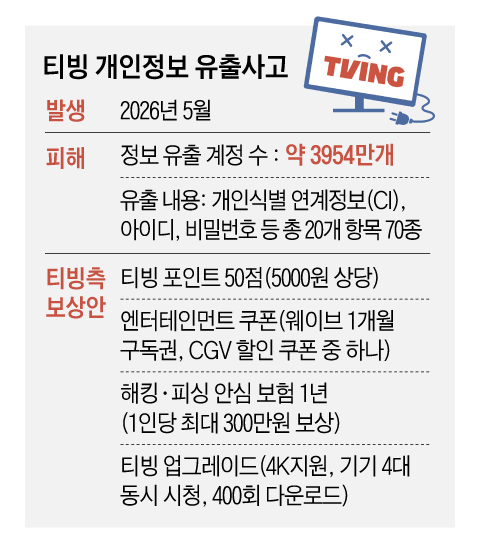
과학기술정보통신부 민관합동조사단은 3일 정부서울청사에서 “지난 5월 말 발생한 티빙의 사이버 침해 사고를 조사한 결과, 총 3954만개 티빙 계정의 정보가 유출됐다”고 발표했다. 활성 계정 2206만개뿐 아니라, 현재 사용되지 않는 휴면 계정 850만개와 탈퇴 계정 887만개에서 성명·생년월일·휴대전화번호·이메일·CI 등 20개 항목 70종의 정보가 유출됐다. 이 외에 이용자 맞춤형 콘텐츠 추천·검색 알고리즘 등 티빙의 기술 자산 361건도 함께 빠져나갔다.
조사단 측은 “티빙 자체 계정(726만개) 외에도 CJ그룹의 ‘CJ ONE’ 통합 계정(863만개), 네이버·카카오·애플 연동 간편 가입 계정(2247만개)이 중복 집계돼, 3954만명이 피해를 봤다는 뜻은 아니다”라고 밝혔다. 실제 피해자 수는 개인정보보호위원회가 중복을 가려 추후 확정될 예정이다.
이번 사건은 지난해 쿠팡(약 3755만명), 2011년 SK커뮤니케이션즈(약 3500만명), 2014년 KB국민·NH농협·롯데카드 등 카드 3사(약 2000만명) 사고와 유사한 대규모 개인정보 유출 사고다. 보안 업계는 “규모 못지않게 유출 수위도 심각한 수준”이라고 보고 있다. 주민등록번호와 1대1로 연결돼, 인터넷상에서 본인 인증에 쓰이는 CI가 유출된 계정이 1904만개에 달했다. CI가 이렇게 큰 규모로 털린 것은 처음이다.
한 보안 전문가는 “CI만으로 주민등록번호를 알아내거나 다른 서비스에 접속할 수는 없지만, CI가 여러 서비스에서 같은 사람인지를 식별하는 공통값으로 쓰인다는 것이 위험한 부분”이라고 지적했다. 주민등록번호와 연계되어 있어, 이용자가 임의로 바꿀 수 없는 것도 문제다.
법무법인 세담의 신알찬 변호사는 “다른 유출 자료에 같은 CI가 있다면, 이는 흩어진 개인정보를 한 사람의 자료로 합치는 연결고리가 된다”고 지적했다. 이렇게 재구성한 정보는 금융회사나 통신사를 사칭한 범죄자들이 피싱 사기에 악용할 수 있다. 피해자의 실제 정보를 제시하며 신뢰를 얻어 돈을 뜯어내는 것이다. 이번 사고에선 특히 암호화된 휴대전화번호와 이메일 주소를 들여다볼 수 있는 암호키까지 함께 유출되면서 문제가 커졌다.
앞서 2014년 카드 3사 사고에선 주민번호·신용카드 번호 등이 유출돼 직접적인 금융 피해가 우려됐다. 지난해 SK텔레콤 사고는 유심 인증키 유출에 따른 불법 기기 변경, 쿠팡 사고는 배송지와 주문 내역 유출에 따른 주거·소비 생활 노출 등이 문제였다. 정보의 민감성 측면에선 카드·유심 정보가 더 심각하지만, 티빙 사고는 CI와 이름·생년월일·연락처가 함께 유출된 탓에 결코 위험성이 낮지 않다는 분석이다.
조사단은 이날 “현재까지 스미싱·보이스피싱이나 다크웹 거래 등 실제 2차 피해 정황은 확인되지 않았다”고 밝혔다. 티빙을 해킹한 공격자의 신원이나 배후 역시 확인되지 않았다. 공격자는 티빙 개발자의 시스템 개발환경 접속키를 탈취해 내부 시스템에 침투했다. 조사단은 “접속키 관리와 모니터링이 허술했고, 2024년 모의 해킹에서 확인된 취약점도 고치지 않았다”며 티빙 측의 총체적 보안 관리 부실을 지적했다. 티빙은 사고 신고 시한인 24시간도 넘겨 최대 3000만원의 과태료를 부과받을 예정이다.
티빙은 피해 보상으로 5000원 상당의 티빙 포인트와 웨이브 1개월 이용권·CGV 할인권 중 하나를 지급하기로 했다. 1인당 최대 300만원까지 보장하는 해킹·피싱 안심보험도 1년간 제공한다. 보안 전문가들은 그러나 “카드나 유심은 재발급으로 유출 정보를 무효화할 수 있지만, CI를 새로 발급받을 수가 없다”며 “보험이 제공된다고 해서 위험이 사라지는 것은 아니다”라고 지적했다.