부적절한 내용 판단 땐 최대 7년
“새로운 보안 위협…대응 필요”
 인공지능(AI) 생성 이미지. [챗GPT]직장인 A씨는 업무를 빨리 처리하려고 회사 내부 자료를 챗GPT에 올렸다. 뒤늦게 보안 문제가 걱정돼 대화 기록을 삭제했다. 화면에서 대화 내용이 사라졌으니 회사 자료도 완전히 지워졌을까?
반드시 그렇지는 않다. 눈앞의 대화창에서는 사라졌더라도 AI 업체의 서버나 백업 시스템에는 정보가 남아 있을 수 있기 때문이다.
생성형 인공지능(AI)에 입력한 회사 기밀이나 개인정보가 대화 기록을 삭제한 뒤에도 수년간 남아 있을 수 있다는 경고가 나왔다. 특히 AI 모델 학습에 활용된 정보는 사실상 삭제가 불가능해 기업의 새로운 보안 위협으로 떠오르고 있다.
글로벌 시장조사업체 가트너는 최근 발표한 ‘섀도 AI 데이터 유출에 신속히 대응하라(Act Quickly to Remediate Shadow AI Data Loss)’ 보고서에서 이같은 위험성을 지적했다.
섀도 AI란 기업의 공식 승인이나 관리 없이 직원들이 업무에 사용하는 AI 서비스를 말한다. 회사에서 허용하지 않은 생성형 AI를 개인 계정으로 이용하는 것이 대표적이다. 직원이 회사 컴퓨터에서 개인 계정으로 챗GPT 등 생성형 AI를 이용하는 식이다.
문제는 AI에 입력한 정보가 대화창에만 저장되는 것이 아니라는 점이다. 가트너에 따르면 입력된 자료는 대화 기록을 비롯해 서버의 요청·응답 로그, 안전성 검토 시스템, 임시 저장 공간, 백업 서버, AI 학습용 데이터 등 여러 곳으로 퍼질 수 있다. 각 저장 공간마다 정보 보관 기간과 삭제 방법도 제각각이다.
실제 보안 사고에서 AI가 차지하는 비중도 커지고 있다. 가트너가 인용한 IBM의 2026년 데이터 유출 비용 보고서(2025년 3월~2026년 2월)에 따르면 섀도 AI가 관련된 보안 사고의 비중은 전년보다 2배 이상 높아진 43%에 달했다. 이들 사고의 평균 피해 비용은 539만달러(약 72억원)로 집계됐다. 절반 가까이에서는 데이터 유출이나 침해가 발생했다.
대화 기록은 지워도 AI가 학습한 정보는 못지워
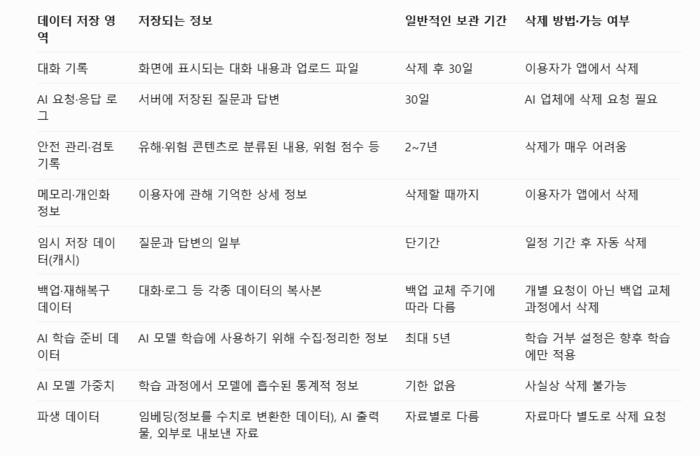 AI 모델 관련 데이터 저장 영역. [가트너]가트너가 제시한 일반적인 데이터 보관 사례를 보면 대화 기록은 삭제 후에도 약 30일간 남을 수 있다. 서버에 저장된 요청·응답 기록 역시 약 30일간 보관될 수 있다.
보관 기간이 더 긴 정보도 있다. AI가 위험하거나 부적절한 내용으로 분류한 기록은 안전성 검토 시스템에 2~7년간 남을 수 있다. AI 학습에 활용하기 위해 수집한 데이터는 최대 5년까지 보관될 수 있다.
더 큰 문제는 AI가 이미 학습한 정보다. AI 모델이 특정 정보를 학습하면 그 내용은 수많은 매개변수에 통계적 형태로 반영된다. 원본 자료를 삭제하더라도 학습 결과에서 해당 정보의 영향을 완전히 제거하기는 사실상 불가능하다는 것이 가트너의 설명이다.
가트너는 AI 모델이 학습한 특정 정보만 제거하는 ‘머신 언러닝(기계 망각)’ 기술도 아직 연구 단계에 머물러 있다고 평가했다. 이미 학습을 마친 모델을 해당 정보 없이 다시 학습시키는 것 역시 막대한 비용 때문에 현실적인 대안이 되기 어렵다고 지적했다.
기업용과 개인용 AI 서비스의 보안 정책이 다르다는 점도 주의해야 한다. 같은 AI라도 개인 계정으로 이용하면 기업용 서비스에 적용되는 데이터 보호 조치를 받지 못할 수 있다. 회사 컴퓨터로 접속했다는 이유만으로 기업용 보안 정책이 적용되는 것은 아니라는 얘기다.
가트너는 정보 유출 사실을 확인하면 AI 학습 활용 기능부터 차단하고 대화 기록과 저장된 개인정보를 삭제해야 한다고 권고했다. 이미 학습에 활용된 정보는 사실상 삭제하기 어려운 만큼 추가 유출 가능성을 점검하고, 비밀번호 등 노출된 인증정보를 즉시 변경해야 한다고 조언했다.
특히 화면에서 대화 기록을 지웠다고 해서 정보가 완전히 삭제된 것은 아니라고 경고했다. 서버 로그나 백업 등에 정보가 남아 있을 수 있어 저장 위치와 보관 기간을 확인하고, 실제 삭제 여부까지 검증해야 한다는 설명이다.