현금화 유리한 비트코인 교환
‘리플’ 2억여개는 6곳에 분산
코인 출처 지우는 ‘믹싱’ 포착
FBI가 공개했던 주소 외에도
100곳으로 탈취 자산 흘러가
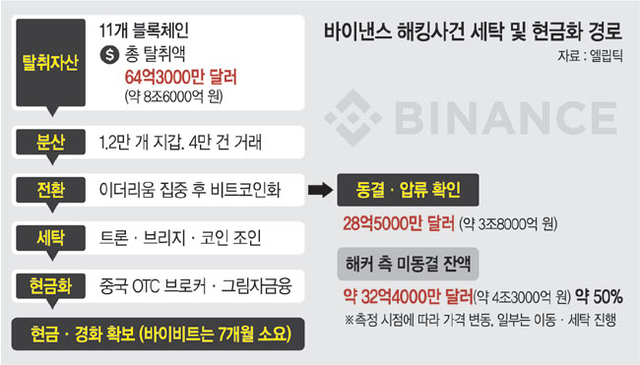
8조 원대 바이낸스 해킹의 범인으로 지목된 북한 해커들이 훔친 가상자산을 현금화하기 위한 2차 자금 세탁에 돌입한 정황이 포착됐다. 해킹 초기 동결 가능한 가상자산부터 서둘러 처분한 데 이어, 다른 코인을 현금화에 유리한 비트코인으로 바꾸고 탈취한 XRP(리플)를 여러 지갑으로 나누고 있다. 아직 동결되지 않은 4조3000억 원어치 가상자산의 현금화를 둘러싸고 당분간 치열한 숨바꼭질이 전개될 전망이다.
3일 비트코인닷컴에 따르면 바이낸스를 해킹한 해커들은 전날 XRP 2억3346만 개를 새로운 지갑 6곳으로 나눴다. 5곳에 약 4000만 개씩, 1곳에 3346만 개가 옮겨졌으며 이체 당시 시세로 모두 약 2억9300만 달러(약 3930억 원)어치다. 해커들은 지난달 30일 바이낸스 지갑 5곳에서 약 4분 만에 이 XRP를 빼낸 뒤 약 80시간 동안 손대지 않고 있었다.
다른 코인도 비트코인으로 옮겨가고 있다. 체이널리시스는 1일(현지시간) 해커들이 트론 네트워크의 임시 지갑을 대부분 비우고 솔라나(SOL) 네트워크로 옮기고 있다고 밝혔다. 해커가 이번에 훔친 자산의 54%는 발행사가 동결할 수 있는 스테이블코인이었는데, 해커는 동결되기 전 약 7억8600만 달러(약 1조500억 원)어치를 이더리움 등 동결할 수 없는 자산으로 서둘러 바꿨다. 엘립틱은 과거 바이비트 사례에 비춰 해커가 남은 이더리움도 비트코인으로 바꿀 것으로 내다봤다.
코인의 출처를 지우는 ‘믹싱’ 시도도 포착됐다. 엘립틱에 따르면 1일부터 트론 자금으로 마련한 비트코인이 코인조인에 들어가기 시작했고, 이더리움 일부도 비트코인으로 바뀌어 같은 경로를 밟았다. 코인조인은 여러 사람의 비트코인을 한 거래에 섞어 출처를 감추는 방식이다.
미 연방수사국(FBI)이 공개한 주소 밖으로도 돈이 흘러가고 있다. 앞서 FBI는 북한을 해킹 배후로 지목하며 이더리움 주소 608곳, 비트코인 주소 19곳, 솔라나 주소 1곳을 공개했다. 그러나 3일 국내 블록체인 분석업체 클로인트에 따르면 탈취 자금이 도착한 이더리움 주소 90곳과 비트코인 주소 10곳이 FBI 공개 목록에 빠져 있는 상황이다.
다만 남은 자금의 대부분은 아직 제자리에 머물러 있다. 엘립틱에 따르면 바이낸스에서 직접 훔친 비트코인 1만8270개(약 1조9000억 원)는 해킹 당일 19개 주소로 나뉜 뒤 그대로다. 이더리움의 89%가 담긴 상위 9개 주소도 지난달 30일 이후 움직임이 없다. 엘립틱은 해커가 이더리움을 잘게 나눠 비트코인으로 바꾼 뒤 장외거래 중개업체 등을 통해 수개월에 걸쳐 현금화를 시도할 것으로 내다봤다. 이를 막으려는 수사 당국과의 숨바꼭질도 길어질 전망이다.
미국 국무부는 2일 바이낸스 해킹 대응 계획을 묻는 언론의 질의에 “북한의 사이버범죄 문제는 미국을 포함해 전 세계 기업과 관할권에 영향을 미치는 세계적 문제”라며 “북한은 최근 몇 년간 국제 제재를 회피하고 불법적인 대량살상무기 및 탄도미사일 프로그램 자금 조달을 위해 사이버 범죄에 더욱더 의존해왔다”고 밝혔다. 다만 바이낸스 사건을 직접 거론하거나 구체적 대응 조치를 밝히지는 않았다.
한편 한양증권에서도 해킹으로 일부 고객정보와 임직원 정보가 유출된 것으로 확인됐다. 이날 금융투자업계에 따르면 한양증권은 지난달 29일 외부의 비정상적 접근으로 일부 정보가 유출된 정황을 포착했다. 현재까지 유출된 것으로 확인된 정보는 고객정보 15건, 임직원 관련 정보 2건, 일반 개인정보 14건이다.