유럽 전역 확대된 냉장고 행킹 사건
AI가 약점 파고들어 범인 특정 난항
가전·차량 등 스마트 해킹 대상 확대
비밀번호·2단계 인증·업데이트 강조
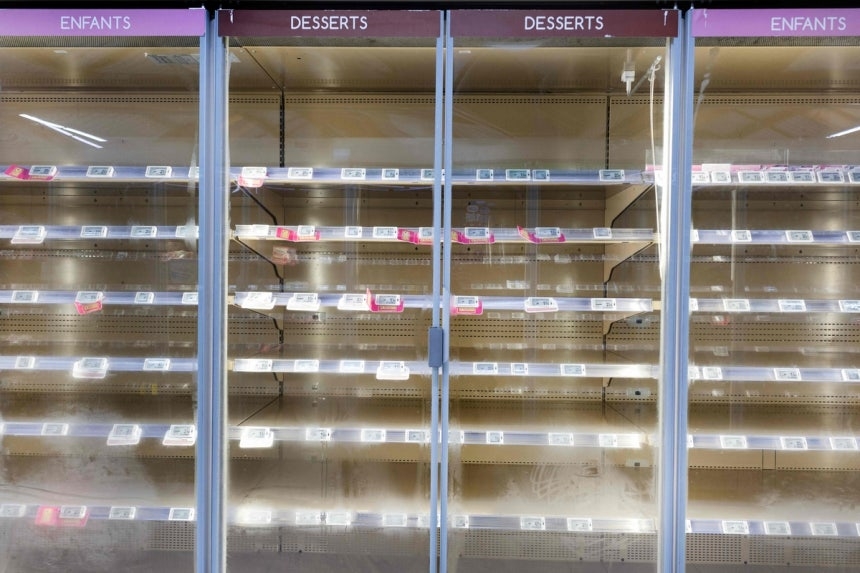 지난달 12일(현지 시간) 프랑스 서부 네베즈의 앵테르마르셰 슈퍼마켓에서 사이버 공격으로 냉장·냉동 시스템이 마비돼 신선식품 진열대가 텅 비어 있다. AFP 연합뉴스지난 2일(현지 시간) 새벽 유럽 슈퍼마켓의 냉동고 온도가 섭씨 50도(50℃)까지 올라갔습니다. 스톡홀름의 ICA 가맹점 영업 담당자 엥글라 잉발은 로이터통신에 “사이버 공격이 있었고 냉동고가 모두 섭씨 50도까지 올라갔다”고 전했습니다. 잉발은 “모든 것이 망가졌다”며 “공격이 오전 2시에 벌어졌지만 몇 시간이 지나서야 확인됐다”고 말했습니다.
이처럼 슈퍼마켓의 냉장·냉동 설비를 노린 해킹 공격이 프랑스에 이어 유럽 전역으로 번졌습니다. 스웨덴에서 벨기에까지 수십 개 점포의 냉장·냉동고 온도가 올라가면서 매장들은 식품을 폐기해야 했습니다. 이번에 피해를 본 곳은 벨기에와 룩셈부르크의 ‘아홀드델헤즈’와 ‘콜루이트’, 스웨덴 식료품 체인 ‘ICA’와 ‘쿱’입니다. ‘이케아’에서도 최소 한 개 점포 이상이 영향을 받았습니다. 이는 지난달 프랑스에서 벌어진 유사 공격과 같은 양상입니다. 당시 경찰은 해커가 수백 개 슈퍼마켓의 냉각 설비를 장악해 화재와 식품 손실을 일으켰다고 밝혔습니다. 아홀드도 지난달 사이버 보안 사고를 경찰에 신고했습니다.
두 공격 모두 누가 했는지 파악되지 않았습니다. 다만 2022년 러시아의 우크라이나 침공 이후 안보 긴장이 높아진 가운데, 이번 사고들은 유럽 당국의 우려를 키웠습니다. 벨기에 사이버보안센터 대변인 카트린 에게르스는 “이 공격의 배후가 누구인지 알려지지 않았고, 영원히 규명되지 않을 수도 있다”고 말했습니다. 그는 사고의 원인으로 인공지능(AI)을 꼽았습니다. 에게르스는 “모든 IT 시스템은 잠재적으로 취약하며, 이제 AI가 이런 약점을 파고드는 데 쓰일 수 있다”고 말했습니다.
유럽연합(EU) 집행위원회는 이번 사고들이 디지털 위협의 파괴력이 커지고 있음을 보여준다고 지적했습니다. 크리스토프 한센 EU 농업담당 집행위원은 “우리 식품 공급망을 교란하고 소비자 신뢰를 흔들려는 의도적 시도이며, 심각하게 받아들여야 할 경고”라며 “이런 사이버 공격이 반복되는 것은 매우 우려스럽다”고 덧붙였습니다.
사이버 보안 업체 센티널원의 연구원 톰 헤겔은 이런 공격이 보통 금전 갈취나 정치적 동기, 국가 차원의 작전과 연결된다고 설명했습니다. 최근 사례에서 금전 요구가 없다는 점은 오히려 정치적 동기나 국가 차원의 작전 가능성을 시사한다고 봤습니다. 헤겔은 “유통은 쉬운 표적”이라며 “유통 체인은 냉장 제어기와 건물 관리 시스템, 출입 통제판, 판매 단말기를 방대하게 운용한다”고 말했습니다. 그는 이런 시스템을 노린 해커를 추적하기 어렵다고 덧붙였습니다.
스마트 가전 해킹 막는 법…비밀번호·2단계 인증·업데이트
냉장고와 난방 설비부터 보안 카메라, 경보 장치까지 과거 대부분 기계식이던 기기들이 원격으로 감시·제어되는 범위가 넓어지고 있습니다. 사이버 범죄 집단에게는 새로운 기회가 열린 셈입니다. 이론상 인터넷에 연결된 기기는 모두 해킹될 수 있습니다. 앱이나 클라우드 서비스, 가정용 네트워크를 거쳐 연결된 경우도 마찬가지입니다.
 연합 AI 플랫폼 생성 이미지주된 표적은 인터넷에 연결돼 원격 제어되는 기기입니다. 보안 카메라와 영상 초인종, 경보 장치, 스마트 잠금장치, 온도조절기, 중앙난방 설비가 여기에 들어갑니다. 냉장고와 오븐, 세탁기 같은 가전도 외부 인터넷에 연결돼 있으면 취약할 수 있습니다. 일부 전동 칫솔도 이미 인터넷에 연결됩니다. 다만 보안업계 데이터에 따르면 커넥티드 기기를 노린 공격의 4분의 3 이상은 가전이 아닌 공유기를 이용했습니다. 공격자들은 데이터 탈취나 서비스 교란, 더 큰 네트워크로 들어가는 경로 확보에 관심을 두는 경우가 많습니다.
차량 취약점도 반복적으로 입증됐습니다. 2015년 연구자들이 인터넷에 연결된 엔터테인먼트 시스템을 통해 주행 중인 지프 차량을 원격으로 장악했고, 약 140만 대가 리콜됐습니다. 10년 가까이 지난 뒤에는 번호판 번호만으로 일부 기아 차량을 추적하고 문을 열어 시동까지 걸 수 있는 결함이 공개됐습니다. 전력·수도 같은 기간시설은 소비자 기기에 없는 다층 보안과 감시, 규제를 갖추고 있습니다. 사이버 공격에서 완전히 자유롭다는 뜻은 아니지만 가정용 와이파이에 연결된 가전보다는 훨씬 까다로운 표적이라는 설명입니다.
보안 전문가들은 기본 비밀번호를 바꾸고 가능한 곳에서는 2단계 인증을 켜며 소프트웨어 업데이트를 꾸준히 설치하라고 권고합니다. 보안 업데이트가 끊긴 기기는 없애거나 교체하고, 대부분의 기기는 내부 네트워크에 두더라도 분명한 이유가 있을 때만 외부 인터넷에 연결하라는 조언도 더했습니다. 연결된 기기가 적을수록 공격자가 들어올 입구도 줄어든다는 것입니다.
 ※[박시진의 글로벌 픽]을 구독하시면 가장 발빠르게 글로벌 트렌드를 받아보실 수 있습니다.