北 조직, 5개월 전부터 공격 준비
이직원하는 바이낸스직원 파악해
가짜면접·SNS 동원해 코드 심어
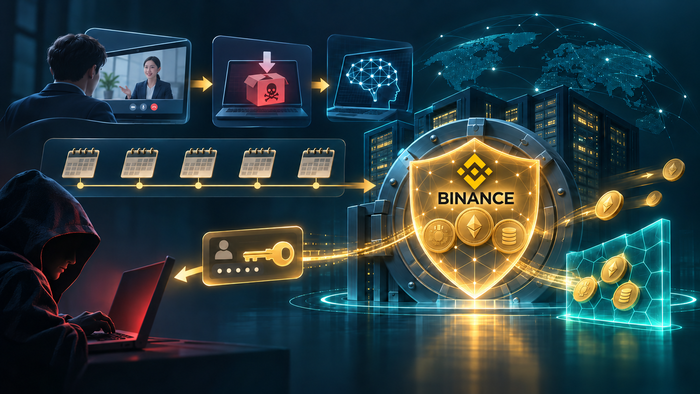 면접 위장, 악성 프로그램 유입, AI 도구 악용, 인증키 탈취 등 5개월간의 바이낸스 공격 과정을 담은 삽화 <챗GPT 제작>지난달 발생했던 바이낸스 해킹은 북한 연계 조직이 5개월 전부터 단계적으로 준비한 공격으로 조사됐다.
4일 가상자산업계에 따르면 가상자산 거래소 바이낸스는 지난 3일(현지시간) ‘10월 29일 바이낸스 보안 사고: 초기조사 결과 및 대응 현황 업데이트’라는 제목의 보고서를 발표했다.
보고서에 따르면 이번 해킹 공격은 지난 6월부터 약 5개월간 준비되었다. 악성 소프트웨어 공급망 공격과 내부 AI 도구 해킹, 사회공학적 기만 전술 등 다양한 수단이 동원됐다. 바이낸스는 해킹 공격의 주체가 북한임을 명시했다.
공격자들의 해킹 준비인 ‘공급망 공격’은 지난 6월부터 시작됐다. 공격자들은 바이낸스의 가상화폐 지갑 개발·운영 담당 엔지니어 A가 변조된 개발 도구를 내려받도록 유도했다. 당시 이상 징후를 감지한 바이낸스 보안팀은 감염된 기기를 교체하고 인증 정보를 갱신하는 등 조치를 취했다. 하지만 이 공격으로 인프라팀 담당자들의 인적 정보가 해커에게 노출됐다.
 지난달 29일 발생한 해킹사태 관련 바이낸스 초기 조사 보고서 [바이낸스 홈페이지 갈무리]약 3개월 뒤인 9월 북한 해커들은 ‘사회공학적 공격’을 시작했다. 해커들은 구직 플랫폼에 자신의 이력을 올린 바이낸스 엔지니어 B에게 접근해 가짜 채용 절차를 진행했다. 1차 화상 면접을 진행하며 가짜 면접관들은 신뢰감을 형성하기 위해 B에게 자신의 사생활이 담긴 사회관계망서비스(SNS) 계정을 공유하는 등 기만전술을 사용했다.
이후 진행된 2차 면접에서는 최고경영자(CEO)로 위장한 공격자가 과제 수행을 명목으로 악성코드가 담긴 프로그램을 B의 업무용 컴퓨터에 내려받도록 유도했다. 프로그램에 담긴 악성코드는 정상적인 개발 도구를 악성 버전으로 바꿔 명령을 시행하고 공격자가 통제하는 외부 서버와 통신하도록 했다. 공격자는 프로그램을 통해 흔적을 지우는 등의 조치로 사후 조사를 어렵게 만들었다.
지난달 20일 공격자는 엔지니어 B 컴퓨터와 바이낸스 내부 AI 도구를 이용해 엔지니어 A와 엔지니어 C의 기기를 장악했다. 공격자는 엔지니어 A의 컴퓨터에 인증 권한을 가진 토큰이 있음을 감지했다. 이어 29일 17시(UTC 기준) 15분부터 19시 45분 사이 엔지니어 C의 컴퓨터에 접속해 A에게서 탈취한 인증 정보를 활용해 공격을 시작한 것이다.
결과적으로 가상자산 시장 역사상 최대 규모인 63억4000만달러 규모의 해킹 피해가 발생했다. 바이낸스는 이 중 약 28억5000만달러 상당의 가상자산을 동결하거나 회수됐다고 설명했다.
바이낸스는 보고서를 통해 “바이낸스에서 발생하면 안됐던 심각하고 정교한 보안 사고가 발생한 점에 대해 사과드린다”며 “해킹으로 인한 재정 손실은 바이낸스가 부담하며 추가적인 문제가 생기지 않도록 보안을 강화할 것”이라 전했다.
바이낸스는 독립적인 기관을 통한 사이버 보안 검토, AI 보안·예방 투자 확대, 보안 연구 기금 조성 등의 조치를 취할 예정이다.