두 번째 메일 통해 악성파일 심어
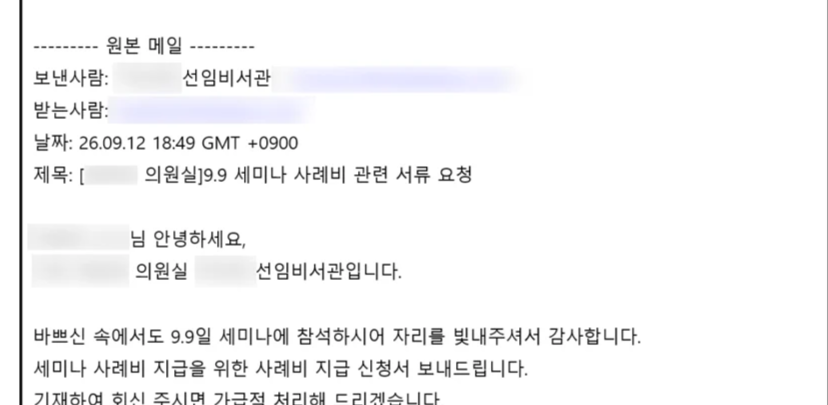 북한 연계 해킹조직 ‘김수키’로 의심되는 해킹 세력이 국회의원실 선임비서관을 사칭해 피해자에게 보낸 메일. 지니언스 홈페이지 캡처 북한 연계 해킹조직 ‘김수키’로 의심되는 세력이 국회의원실 선임비서관을 사칭해 국내 세미나 참석자를 겨냥한 사이버 공격을 시도한 정황이 포착됐다.
공격자는 실제 세미나 사례비 지급을 명분으로 메일을 보내 피해자의 답장을 유도한 뒤, 두 번째 메일에 악성파일을 심는 치밀함까지 보였다.
이들은 정상적인 온라인 메모 서비스를 통해 공격 명령을 바꾸고 감염된 PC를 원격 제어하는 신종 악성코드까지 동원한 것으로 확인됐다.
16일 국내 보안 전문기업 지니언스에 따르면 공격자는 올해 9월 열린 국회 세미나에 실제 참석했던 인물을 대상으로 최근 국회의원실 선임비서관을 사칭한 스피어피싱(특정 대상을 겨냥한 맞춤형 피싱) 공격을 벌였다.
공격자는 ‘세미나 사례비 관련 서류 요청’이라는 제목의 이메일을 보내 사례비 지급 신청서를 작성해 회신해 달라고 요청했다.
공격자는 첫 메일에서 의도적으로 첨부파일을 누락했다.
피해자가 “첨부 서류가 없다”고 답장하자 공격자는 그제야 “첨부파일 다시 보내드립니다”라며 악성 압축파일을 보냈다.
지니언스는 이를 실수가 아닌 의도된 설계로 분석했다. 자신이 먼저 요청한 파일은 의심 없이 열게 되는 심리를 교묘히 노렸다는 것이다.
압축파일에는 한글 문서(HWP)로 위장한 바로가기(LNK) 파일이 들어 있었다. 이를 실행하면 윈도 운영체제의 명령어 실행 도구인 파워셸(PowerShell)이 숨김 상태로 작동하며 외부 서버에서 추가 악성 스크립트를 내려받는다.
동시에 실제 사례비 지급 신청서 형태의 한글 문서가 열리도록 설계해 피해자가 정상적인 파일을 실행한 것으로 착각하게 했다. 그사이 악성 스크립트는 PC에 예약 작업을 등록해 이후에도 공격 명령이 반복 실행되도록 했다.
특히 공격자는 누구나 작성하고 공유할 수 있는 온라인 메모장 서비스를 자신의 명령제어(C2) 채널로 악용했는데, 감염된 PC는 해당 메모 페이지에 주기적으로 접속해 게시된 악성 명령어를 내려받아 실행했다.
공격자는 메모 내용만 수정하는 방식으로 새로운 악성코드를 배포하거나 공격 기능을 바꿀 수 있었다.
 국민일보 DB 지니언스 시큐리티 센터(GSC)는 이번 공격을 북한 연계 해킹조직인 ‘김수키’의 활동으로 평가했다.
공격에 사용된 계정 정보와 피싱 페이지 구성, 명령제어 서버의 인터넷주소(IP) 대역 등이 과거 김수키의 활동과 일부 중복된다는 점을 그 정황으로 제시했다.
다만 공개 서비스를 이용한 공격 수법을 다른 조직이 모방했을 가능성도 완전히 배제할 수 없다는 점에서 분석 신뢰도를 ‘중간(Moderate)’으로 제시했다.
GSC는 “정상 온라인 서비스와 개발 도구가 악용되는 만큼 특정 악성파일이나 인터넷주소 차단만으로는 한계가 있다”며 “악성파일 실행부터 예약 작업 등록, 외부 통신, 정보 유출에 이르는 일련의 이상행위를 연계 분석하는 엔드포인트 탐지·대응(EDR) 체계가 필요하다”고 강조했다.