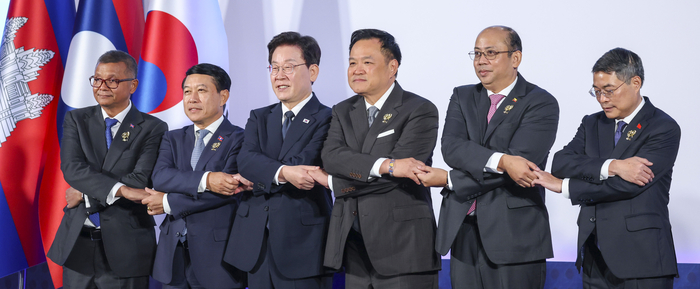
 한ㆍ메콩 정상회의, 손 맞잡은 정상들
(마닐라=연합뉴스) 신준희 기자 = 이재명 대통령(왼쪽 세 번째)이 16일(현지시간) 필리핀 마닐라 필리핀국제컨벤션센터(PICC)에서 열린 한ㆍ메콩 정상회의에서 메콩 국가 정상 및 대표들과 기념촬영을 하고 있다.
<저작권자(c) 연합뉴스, 무단 전재-재배포, AI 학습 및 활용 금지>이재명 대통령이 참석 중인 필리핀 마닐라 아세안(ASEAN·동남아시아국가연합) 정상회의를 겨냥해 중국 배후 해킹 조직이 광범위한 사이버 공격을 시도한 것으로 드러났다.
정상적인 외교 공문으로 위장해 컴퓨터를 장악하고 국가 기밀을 빼내려 한 정황이 포착되면서 보안 당국에 비상이 걸렸다.
17일 이스라엘 사이버 보안 기업 드림(Dream) 산하 ‘드림 리서치 랩스’에 따르면 중국계 해킹 조직 ‘머스탱 판다(Mustang Panda)’는 최근 필리핀 등 동남아시아 정부 관계자를 표적으로 삼은 악성 파일을 유포했다. 머스탱 판다는 주로 주요 국가의 굵직한 외교 행사나 국가 기관을 사칭한 미끼 문서를 활용해 기밀 정보를 수집하는 악명 높은 국가 배후 해킹 그룹이다.
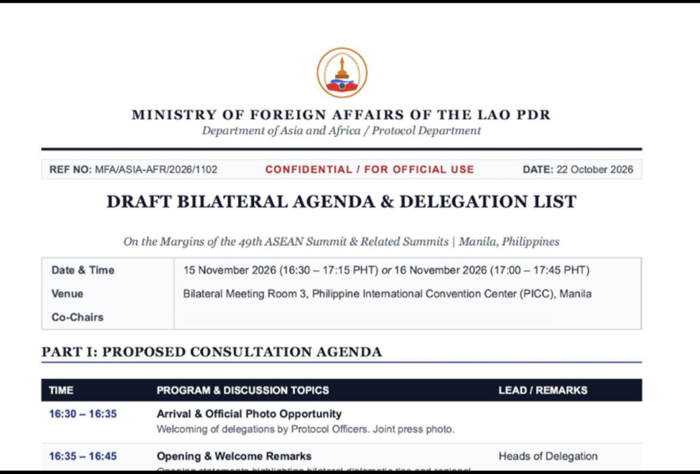 중국 배후 해킹 조직이 아세안 정상회의를 노리고 유포한 가짜 외교 문서이번 공격에서 이들은 라오스 외교부가 공식 발송한 ‘라오스-필리핀 양자 회담 의제’로 위장한 압축 파일을 활용했다. 의심을 피하기 위해 문서 내부에 실제 필리핀 공직자 5명의 실명과 직함을 그대로 도용했다. 또한 정상회의 일정 조율을 담당하는 실무진의 관심을 끌기 위해 사이버 보안, 에너지 협력, 아시아태평양경제협력체(APEC) 연계 등 매우 현실적이고 구체적인 외교 현안을 미끼로 삼았다.
정부 관계자가 이 가짜 공문에 속아 첨부된 파일을 실행하면, 컴퓨터 내부에서는 이른바 ‘DLL 사이드 로딩’ 기법을 통한 해킹이 시작된다.
이는 정상 프로그램이 실행될 때 해커가 몰래 심어둔 악성 파일이 정상 파일과 함께 작동하도록 시스템을 속이는 고도화된 우회 수법이다.이는 정상 프로그램이 실행될 때 해커가 몰래 심어둔 악성 파일이 정상 파일과 함께 작동하도록 시스템을 속이는 고도화된 우회 수법이다.
해커는 피해자 화면에 가짜 PDF 문서를 띄워 정상적인 문서 열람 중인 것처럼 안심시키면서 시스템 뒤에서는 ‘플러그엑스(PlugX)’라는 악성코드를 은밀하게 설치했다.
플러그엑스는 해커가 피해자의 PC를 원격으로 샅샅이 뒤지고 조종하며 내부 기밀 정보를 외부로 빼돌릴 수 있게 만드는 치명적인 악성 프로그램이다.
이번 해킹 시도는 보안 기업 드림이 자사의 자율 사이버 연구 플랫폼인 ‘히어로(Hero)’를 통해 탐지해냈다. 드림 측이 해당 공격의 전모를 분석해 필리핀 국가 침해사고대응팀(CERT)에 위협 정보를 신속하게 공유했고, 필리핀 당국은 이를 바탕으로 즉각적인 보안 권고문을 발표하며 피해 확산 차단에 나섰다.
전문가들은 이번 공격이 단순히 필리핀 한 국가만을 노린 것이 아니라고 분석했다. 유포된 악성 문서를 정밀 분석한 결과, 본문에는 필리핀이 표적으로 명시됐으나 파일의 숨겨진 속성 정보(메타데이터)에는 ‘브루나이’라는 다른 국가명이 지워지지 않고 남아있었기 때문이다.
이를 근거로 드림 리서치 랩스는 머스탱 판다가 동일한 형태의 미끼 문서를 재사용해 여러 아세안 회원국을 상대로 전방위적인 사이버 간첩 활동을 벌였을 가능성이 크다고 진단했다. 특히 이들은 이번 해킹 수법을 공개하며, 아세안과 밀접한 외교·경제적 협력 관계를 맺고 있는 한국을 포함한 아세안 각국 정부가 이들의 주요 표적이 될 수 있다며 강력한 경고 메시지를 냈다.
드림 리서치 랩스 관계자는 “머스탱 판다의 타깃이 동남아를 넘어 한국 등 아시아 전역의 주요 협력국으로 확대될 위험이 크다”며 “국가 간 주요 외교 일정과 기밀 문서를 사칭한 정교한 해킹 시도가 계속될 전망인 만큼, 관련 정부 기관과 실무진은 출처가 불분명한 공문 열람을 자제하는 등 망 보안에 각별히 주의해야 한다”고 지적했다.